
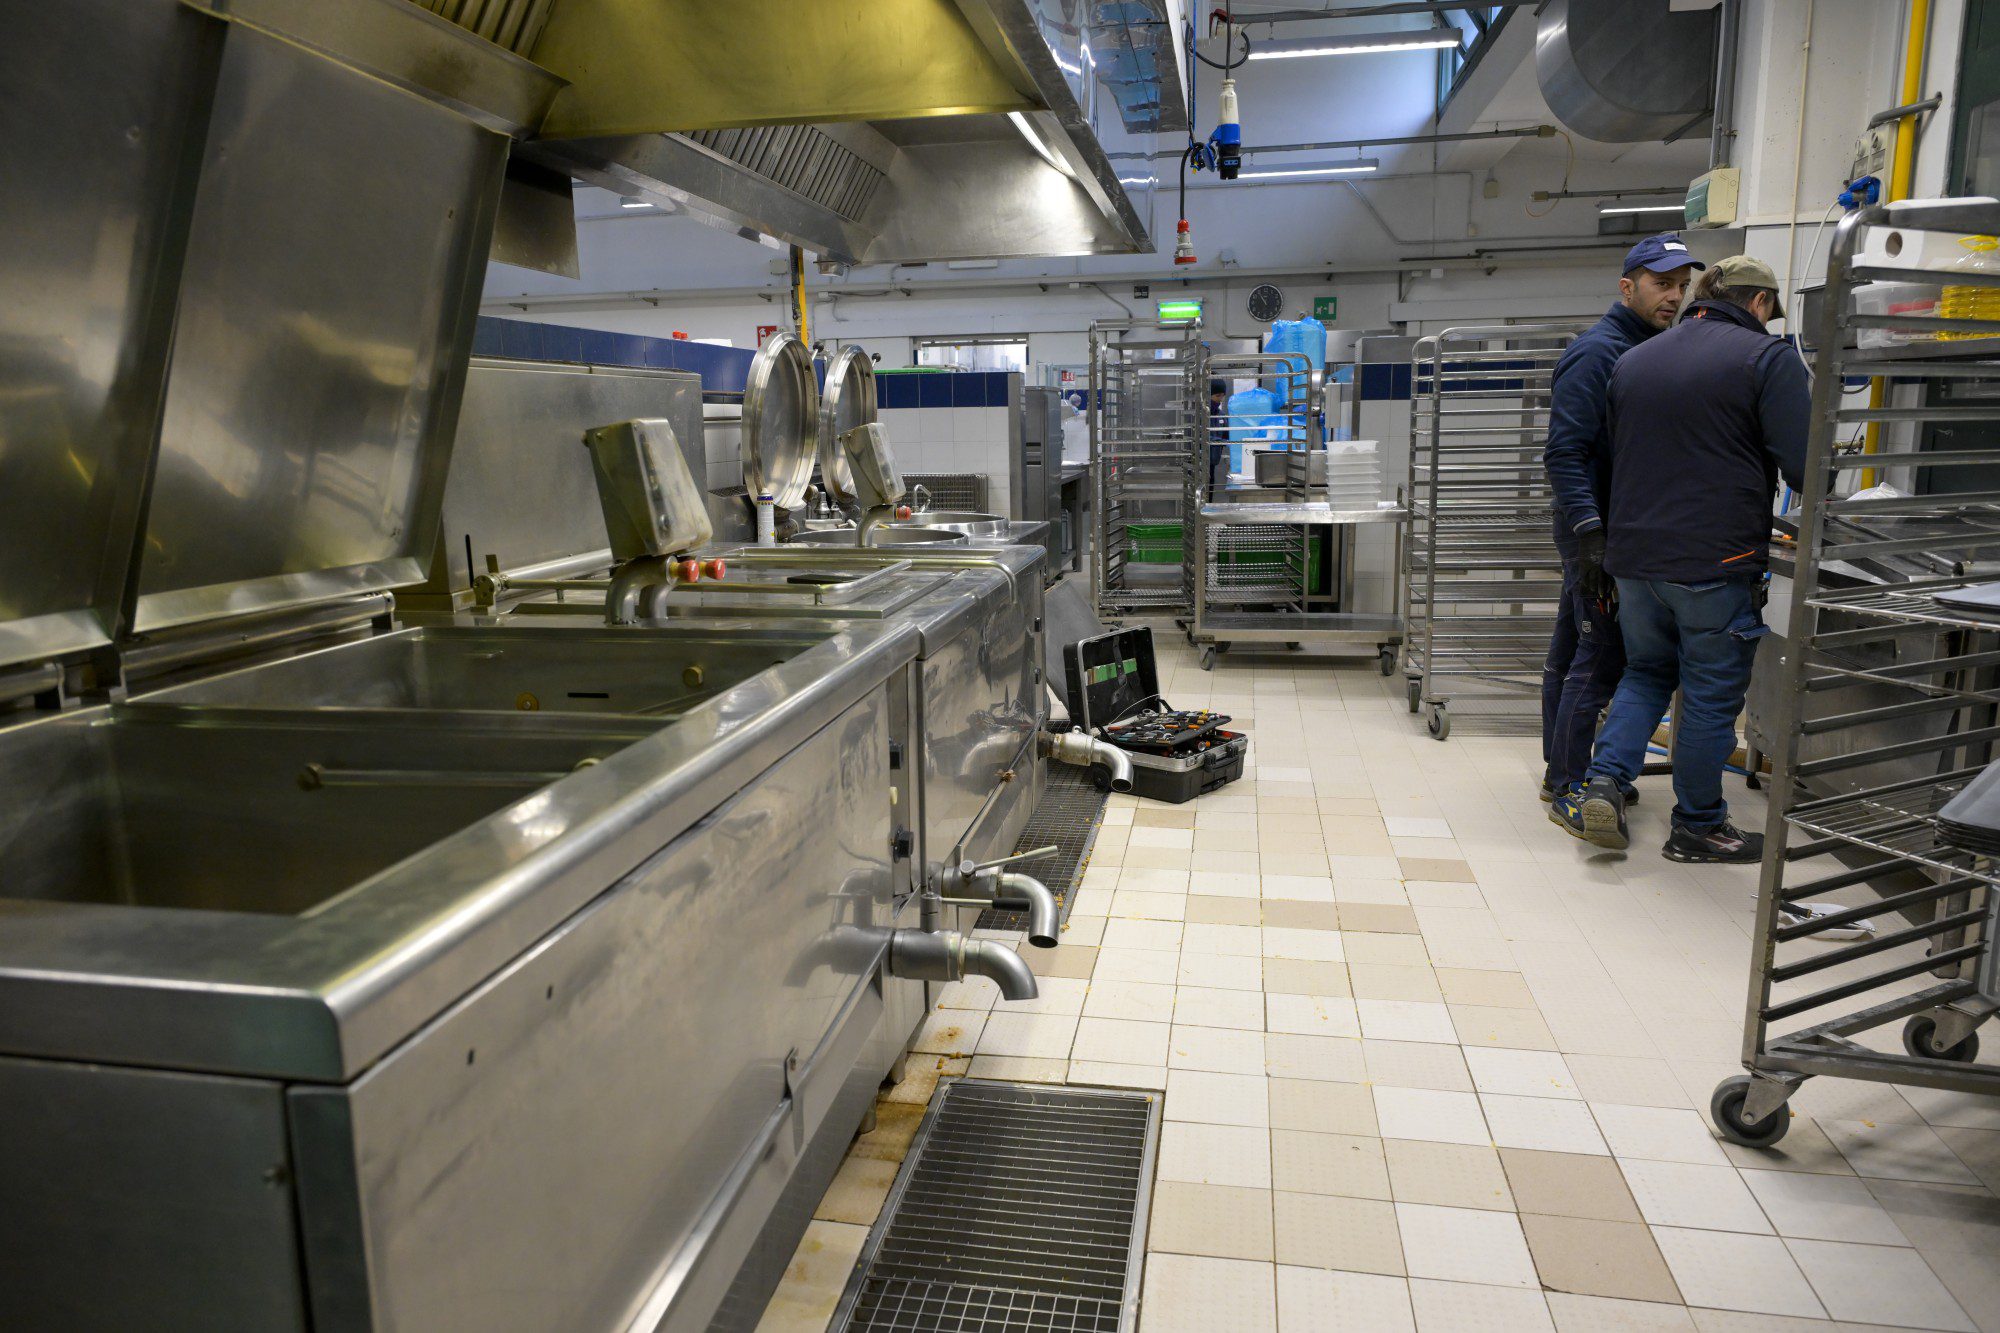
C’è anche un’azienda di Bagno a Ripoli fra le realtà italiane interessate dall’ondata di attacchi informatici che sta prendendo di mira i sistemi di refrigerazione di supermercati e imprese del settore alimentare in diversi Paesi europei. Si tratta di Siaf, società che si occupa di ristorazione collettiva e prepara i pasti destinati alle mense scolastiche e ospedaliere del territorio.
La conferma arriva direttamente dall’azienda che in un comunicato ricostruisce quanto accaduto nella giornata di ieri. “I sistemi informatici utilizzati per la gestione e il controllo degli impianti di refrigerazione sono stati interessati da un attacco informatico – afferma Siaf -. L’anomalia è stata individuata tempestivamente grazie ai sistemi di monitoraggio in funzione e sono state subito attivate le misure necessarie per contenere l’intrusione”. Secondo quanto riferito da Siaf, l’episodio è stato circoscritto e non ha avuto conseguenze sull’operatività dell’azienda, né sulla continuità del servizio.
Un elemento importante, considerando il ruolo svolto dalla società nella preparazione e distribuzione dei pasti per strutture scolastiche e sanitarie.
L’attacco a Siaf si inserisce in uno scenario ben più ampio. Nella stessa giornata del 2 novembre, infatti, episodi analoghi sono stati segnalati in diversi Paesi europei, fra cui Belgio, Lussemburgo, Irlanda, Paesi Bassi, Estonia, Lettonia, Finlandia e Svezia. Nel mirino sono finiti soprattutto i sistemi che regolano le temperature di frigoriferi e congelatori, con conseguenze in alcuni casi sulla conservazione degli alimenti.
Anche in Italia sono stati segnalati altri episodi. In Sicilia, alcuni supermercati del gruppo Radenza, che gestisce punti vendita a marchio Coop, hanno subito intrusioni nei sistemi di controllo dei banchi frigoriferi.
Per quanto riguarda Siaf, la società fa sapere di essere in contatto con le autorità e le forze dell’ordine competenti e di garantire la massima collaborazione alle indagini, mettendo a disposizione ogni elemento utile per accertare la natura e la provenienza dell’attacco.
Intanto prosegue il monitoraggio dei sistemi informatici, con l’adozione delle misure ritenute necessarie per proteggere le infrastrutture e garantire la regolarità del servizio.

 A1, le chiusure prima dell’apertura di 4 Km di nuovo tracciato tra Firenze Sud e Incisa Reggello